Catégorie : Veille sécurité – Patchs
-
[Dolibarr] Dolibarr has Remote Code Execution Vulnerability (Bypass)
Produit : Dolibarr Type : Security Advisory Criticité : medium Date source : 19/07/2025 17:22 Résumé :# Summary The Dolibarr backend provides the function of adding Menu, and supports setting permissions for the added Menu: 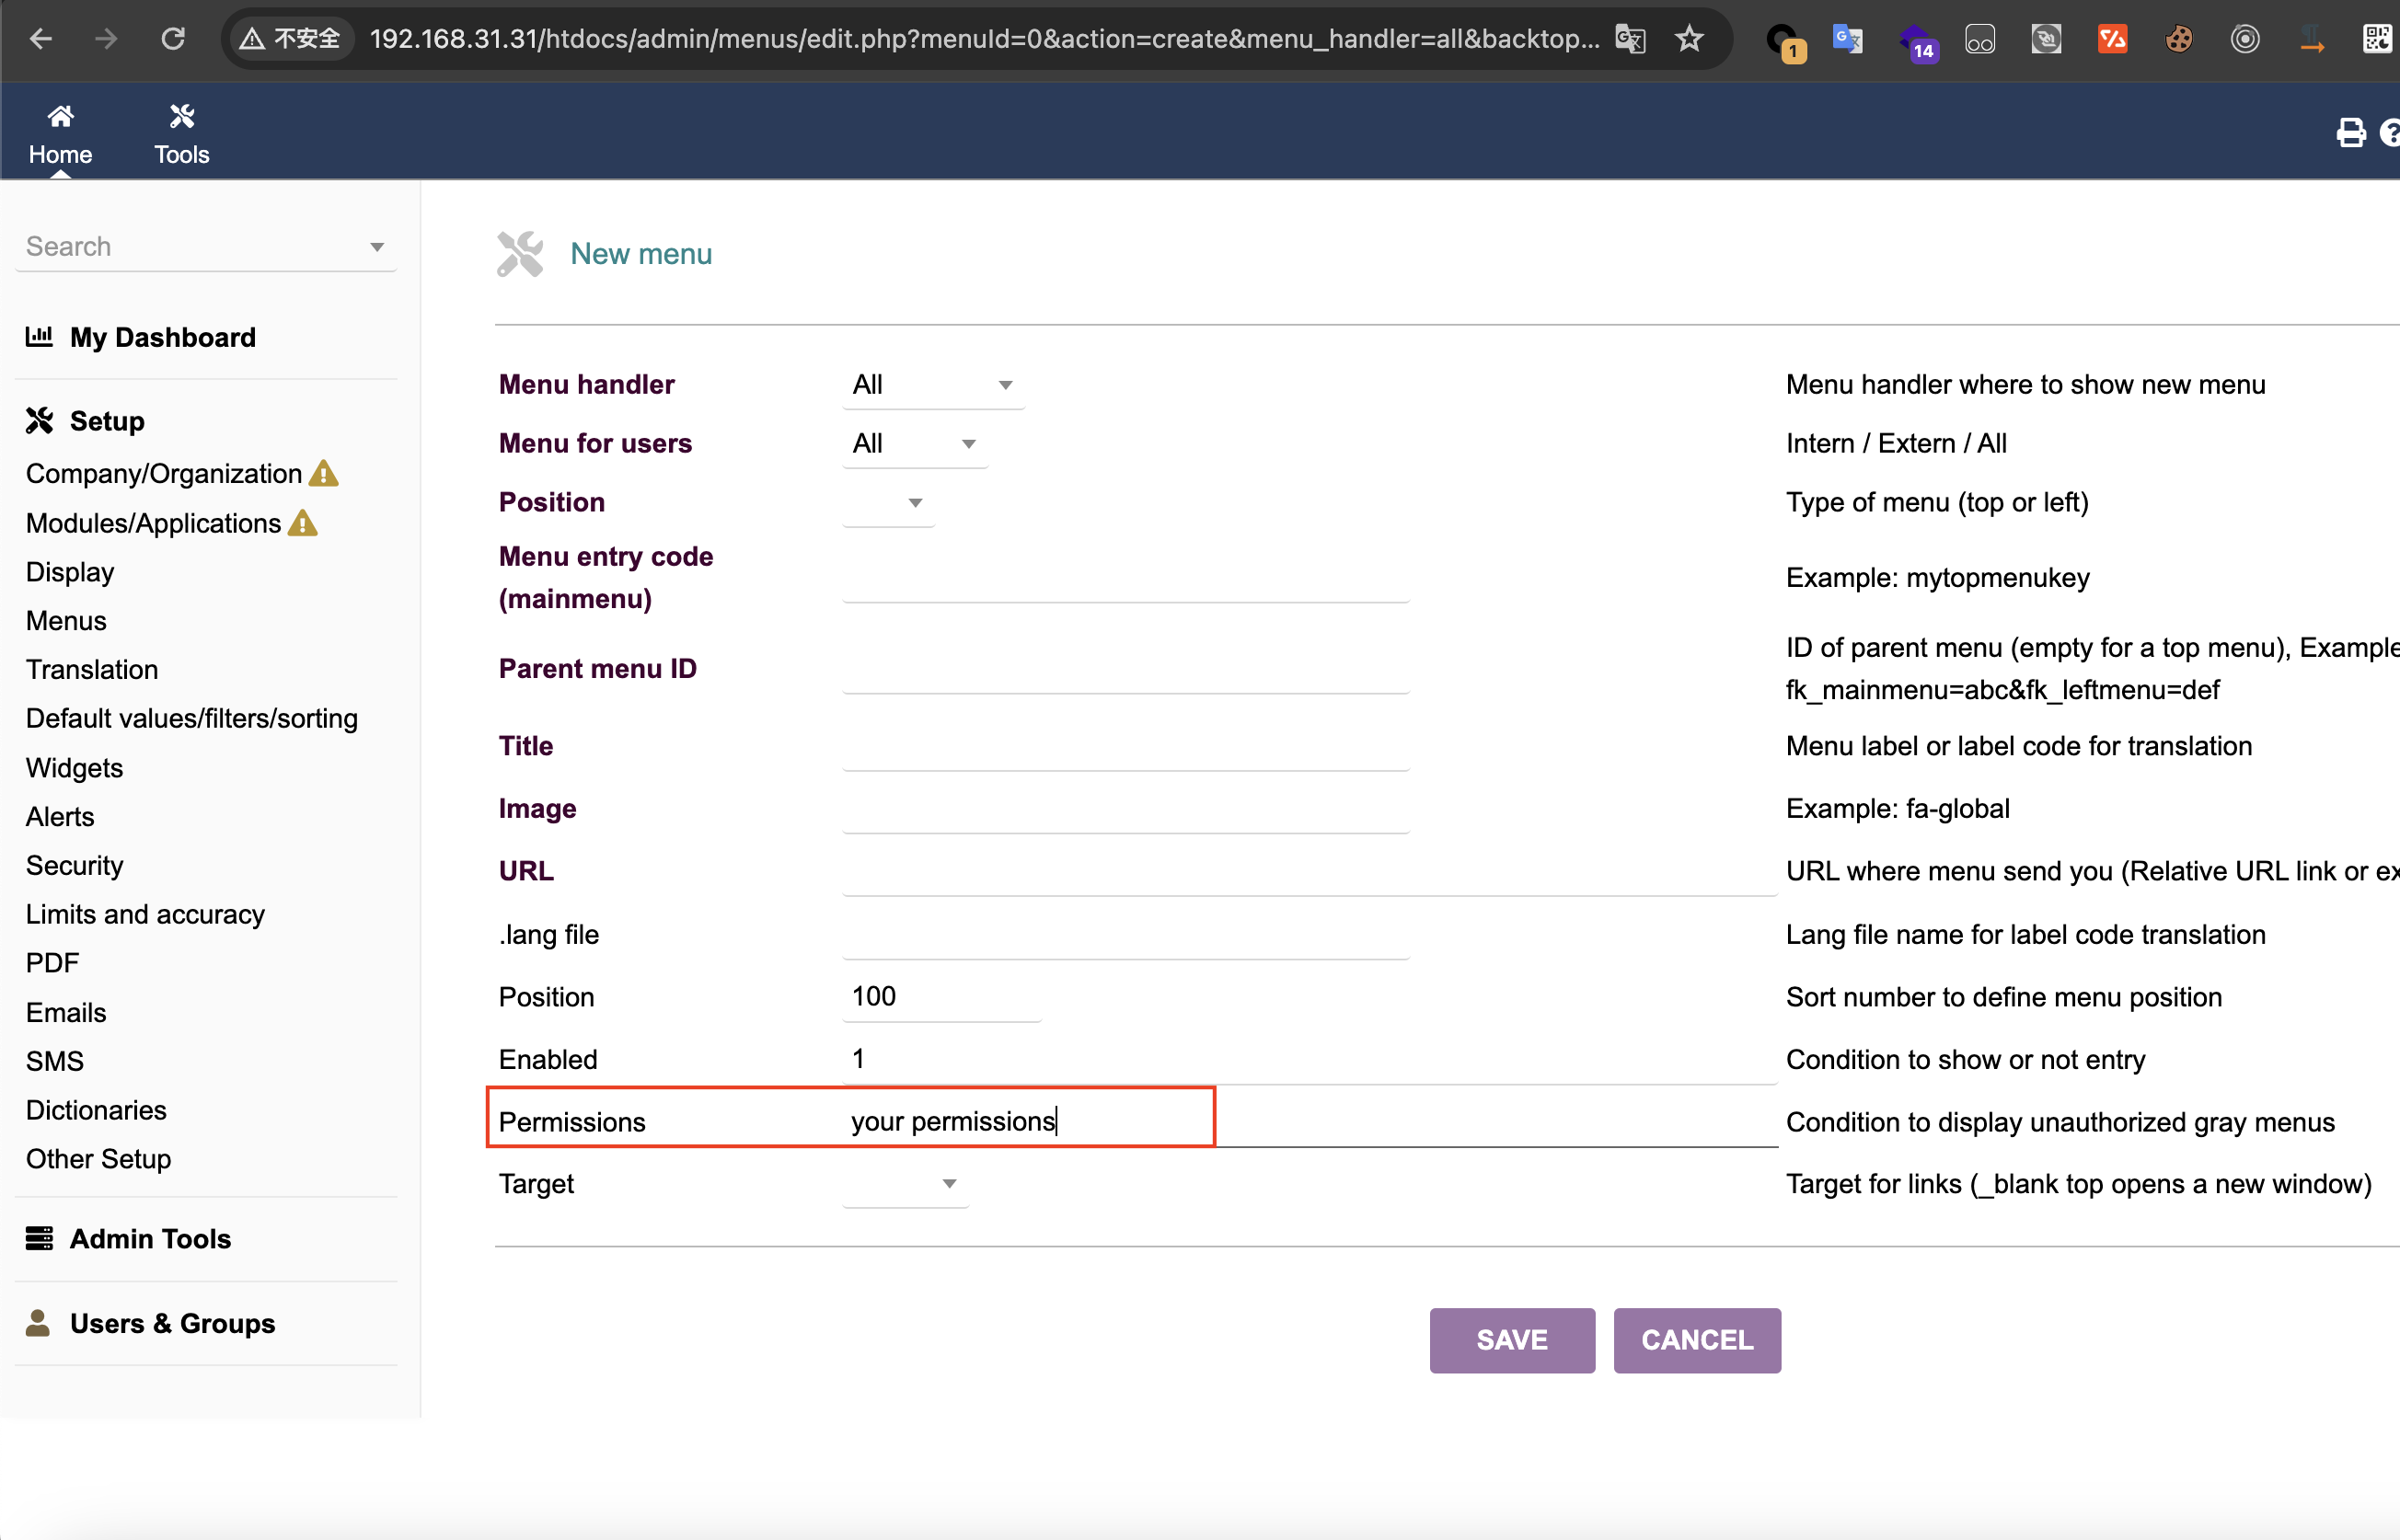 This is the trigger point of the vulnerability. The submitted permission can be php code, and it will be…
-
[Dolibarr] HTML injection vulnerability in Dolibarr Application Home Page
Produit : Dolibarr Type : Security Advisory Criticité : medium CVE : CVE-2024-23817 Date source : 25/01/2024 16:45 Résumé :### Summary Observed a HTML Injection vulnerbaility in the Home page of Dolibarr Application. This vulnerability allows an attacker to inject arbitrary HTML tags and manipulate the rendered content in the application's response. Specifically, I was…